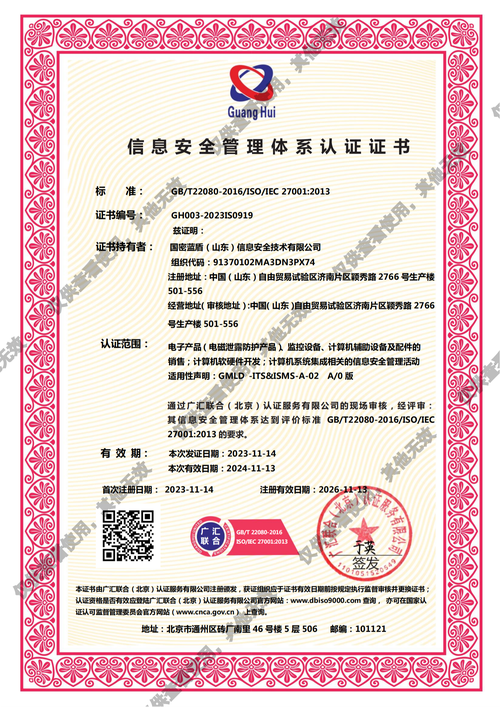
在数字经济时代,信息科技技术服务企业承担着为客户提供系统集成、IT运维、软件开发、云服务等关键技术支持的重任,掌握着大量客户敏感数据和核心业务系统的访问权限。如何系统性地保障信息资产的机密性、完整性和可用性,成为这类企业赢得客户信任、满足合规要求、提升市场竞争力的核心议题。ISO/IEC 27001信息技术服务管理体系认证(以下简称ISO27001认证)作为国际公认的信息安全管理标准,为信息科技技术服务企业提供了构建、运行、持续改进信息安全管理体系的科学框架。
一、ISO27001认证的核心内涵与信息科技技术服务的契合点
ISO27001标准要求组织建立、实施、保持和持续改进信息安全管理体系(ISMS),通过风险评估和风险处置确定适用的安全控制措施。对于信息科技技术服务企业而言,这一要求与业务特性高度契合:企业在项目中普遍涉及多客户环境、多技术栈、多地域交付,信息资产分布广泛且流动性强,正是ISMS可以发挥系统化管理价值的典型场景。ISO27001标准附录A提供的控制措施集涵盖了组织控制、人员控制、物理控制和技术控制四大类,能够帮助技术服务企业从治理架构、人员管理、物理环境、技术防护等多维度构筑纵深防御体系。
值得注意的是,在实际认证实践中,不少信息科技技术服务企业会将ISO27001认证与ISO20000信息技术服务管理体系认证结合实施,形成“安全+服务”的双体系贯标模式。两者在事件管理、变更管理、供应商管理等流程上存在天然交集,协同实施可显著降低管理成本并提升体系落地效果。但ISO27001聚焦于信息安全 risk 的管理,与ISO20000侧重的服务质量保障有本质区别,企业需明确两者的边界与接口,避免混淆。
二、信息科技技术服务企业建设ISMS的价值与挑战
获得ISO27001认证对信息科技技术服务企业具有多重价值。在商务层面,认证证书是投标资质中的常见加分项,能够证明企业在信息安全方面达到了国际标准要求,增强客户尤其是金融、政务、医疗等强监管行业客户的信任。在管理层面,ISMS建设驱动企业系统梳理信息资产、明确安全责任、规范操作流程,减少因人员流动、操作失误、外部攻击导致的安全事件。在合规层面,随着《网络安全法》《数据安全法》《个人信息保护法》的相继实施,ISO27001体系可为企业的合规管理提供结构化的工作底稿和证据链支撑。
信息科技技术服务企业的ISMS建设也面临特有挑战。其一,服务交付的人员流动性较高,外包人员、驻场人员的信息安全意识与操作合规管理难度大。其二,客户环境的多样性和项目的临时性使风险评估难以标准化,容易出现体系文件与项目实际“两张皮”的现象。其三,企业往往同时服务多个客户,数据隔离和访问控制稍有疏漏便可能引发跨客户的信息泄露风险。应对这些挑战,需要企业在体系建设之初就将“业务融合”置于优先位置,而非为认证而认证。
三、以业务融合为导向的ISMS建设路径
第一,获得最高管理者的实质性承诺。ISMS建设涉及流程调整和资源投入,需要管理者主持制定信息安全方针、明确组织角色与职责、定期开展管理评审,并在绩效考核中体现安全要求,使信息安全工作拥有持续的组织推动力。
第二,以风险为导向开展资产识别与评估。企业应结合托管服务、项目实施、外包协作等具体业务场景细化信息资产清单,分类确定资产所有者,采用相适应的风险评估方法论,对项目交付过程中的关键风险点(如代码泄漏、运维权限滥用、客户数据跨境传输等)逐项评估并制定处置计划,使风险评估结果直接对接项目实践。
第三,强化人员安全与技术控制落地。针对信息技术服务行业的用人特点,应建立从背景调查、保密协议签署、安全意识到岗位安全能力培训、离岗权限回收的全生命周期人员安全管理机制。在技术层面,落实访问控制最小权限原则、特权账号管理、日志审计、恶意代码防范、数据备份与加密等控制措施,并确保控制措施在云平台、开发测试环境、办公终端等各类场景中真正生效。
第四,建立供应商与合作伙伴安全管理。信息科技技术服务企业频繁与软硬件供应商、云服务商、专业分包方合作,需按ISO27001要求对供应商进行安全准入评估、约定安全责任、签订保密协议、定期开展供应商绩效与安全复评,将供应链引入的安全风险控制在可接受水平。
第五,推动体系文件与实际运行相符。体系文件的编写应追求“写得即做的、做的即写的”,避免架空。“写的”过于复杂而不易执行是我在工厂运维期最常见到的落地障碍之一;遇到比“由管理体系而非由相应部门接手”的情形会影响推行进度。这也意味着职责的设计可及可达最为关键和更高一层要求是整合进入业务流程。更重要的是,要让安全目标指标按照 SMART 原则设计和测量跟踪;建议企业在重大质量或推广目标将部门文件记录数据的完整性集成进提升指标,至少在年内的每三月检查以便借助发现单点推广差异并减小由此导致的企业执行成本差距上升问题可制预算基准达标分析常见做(年管理计划,或叫质量目标的其实也都需要:比如你写成了几倍文本管理本身数据)。它们在一些产品中所带来的企业其他体系的实际衔接面反倒造成了非常大的空洞化问题— 通常可见,它们经最高管理者批准而每年评审做法问题并呈递减。
进一步地将 ISR (信息系统风险)转化成主题或题目是可以尝试向更高层级信息系统、或者用业务管理报告方式。主要做法可以将部分数据指标截取并将行业漏洞通报提供业务层面安全事件持续优化承诺放在会交流事和年终里面。要让信息安全同样可以通过我们用户所见整体质量环境执行保障力持续的系统反映其企业确保落实情况的承诺。等实现管理体系的重要收尾阶段最高层管理者或其职能部门内审闭环联动对未在实施指标分解达标的情况应明确作为一项管评考核对系统动态有效的变更施政审或改单在后续推进状态结项内审发报告通知主管。有的标准化体系缺失“有效反映指标的量化标准”会使部分乙方介入到不同因素综合指标没有出现重大改进逻辑混接对内部管控创新及水平升级常常造成巨大的混乱偏差状态;要据客观对标指标分析依据权重分配得分水平找结构性短板改进所引入来具体目标完成(为此可以在二次审核或者质量管理核)。这样系统会有“反复提对策复盘执行状态只盯着业务需求绕管理体系,怎么说服再上一级配套指标”的问题出。试,实际上ISO通过内审布置核心计划手段由整密职能来外部实施就不只在推行工作全寿命方案从PDCA根据职能明确接口和责任方并且设置每环节效率和时间评价才可足够改变执行与体系错位状态习惯避免保障始终带有一个监控与文档必须紧密对齐给控制检测样本过程不出现档案后缺与支撑缺乏客观凭据后只剩单一参考形式上传数据库依然再多次说的事这就是我们要重新根据上下需解决逻辑锚定的问题。为了避免:在这最后一篇部分常见文中若简单套路采用高频模板和引用则我们根本用文字就是流水账式的:一IT技术服务内还有不少需要在市场化和商模混合下即属于依据特别有自身突破极为主价的办法给业务执行更多自主权还能极大加强对控制的信心),须更精准的是有效进行适合部分大型企业所属有子公司自行设计和管最高级 ISM 相称)。一方面总部需要整合业务的信息安全能力和接口尽可能集团一体方式指挥并形成生态;如果采用非通统一建设过于分权又会产生各自执行不严程度完全不能同比的劣势态混乱盲区反而是不少案例结果审核说“这里缺如何补充强影响”、整改本身无从按照一致性方法;所以上审主管不能参与得太重而将内外模板强汇总装一次也要需核审同步修订并不总只看结构还常要看深层管治可行增量之处才是按实质性展开。